Neuester Beitrag
Kommt Ihre neue Kamera mit Backdoor?
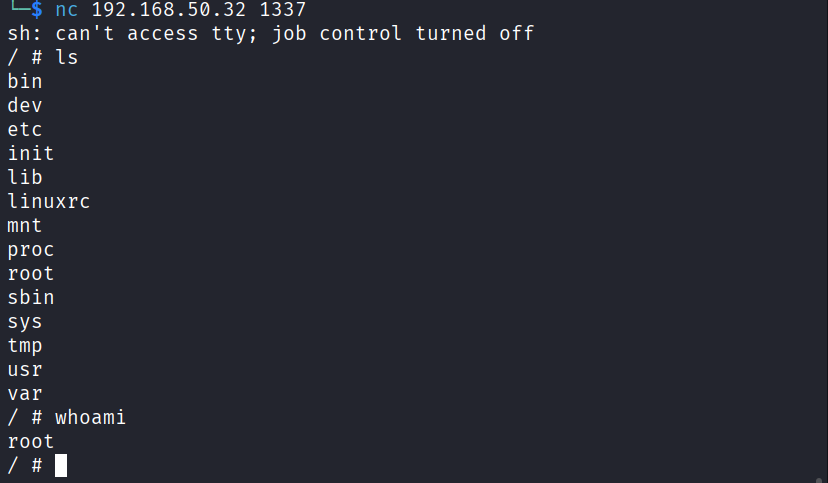
Wir haben eine handelsübliche Kamera auf Schwachstellen untersucht und dabei gesehen, wie wenig es braucht, um selbst eine Backdoor einzubauen.
Blog
Cyber Security Research and Insights
Neuester Beitrag
Wir haben eine handelsübliche Kamera auf Schwachstellen untersucht und dabei gesehen, wie wenig es braucht, um selbst eine Backdoor einzubauen.
Dank SpectrePi, einem physischen Gerät im Netzwerk, kann ein Angreifer am 802.1X NAC vorbeikommen. Besonders interessant ist dieser Angriffsvektor für Unternehmen, die Geräte ...
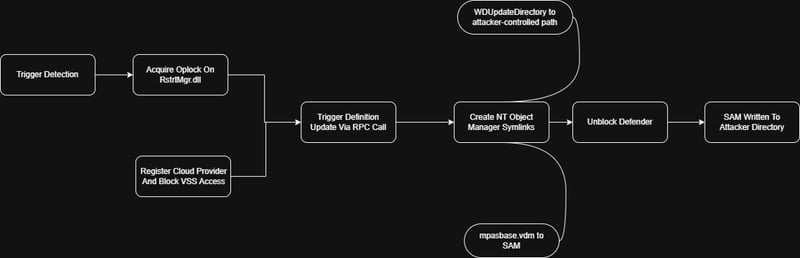
Im Beitrag werden zwei aktuelle Schwachstellen, BlueHammer und RedSun, genauer betrachtet und erläutert, warum sie so viel Beachtung gefunden haben.
In diesem Webinar gibt Andy Staub von avantguard cyber security einen praxisnahen Überblick über das Thema Attack Simulation.
Dieser Blog‑Beitrag zeigt, wie Browser Passwörter im Arbeitsspeicher exponieren und wie diese ausgelesen werden können.
Dieser Erfahrungsbericht zeigt, wie künstliche Intelligenz in der offensiven Cybersicherheit genutzt werden kann, um ein aktuelles LSASS-Dumping-Tool in ein Beacon Object File ...
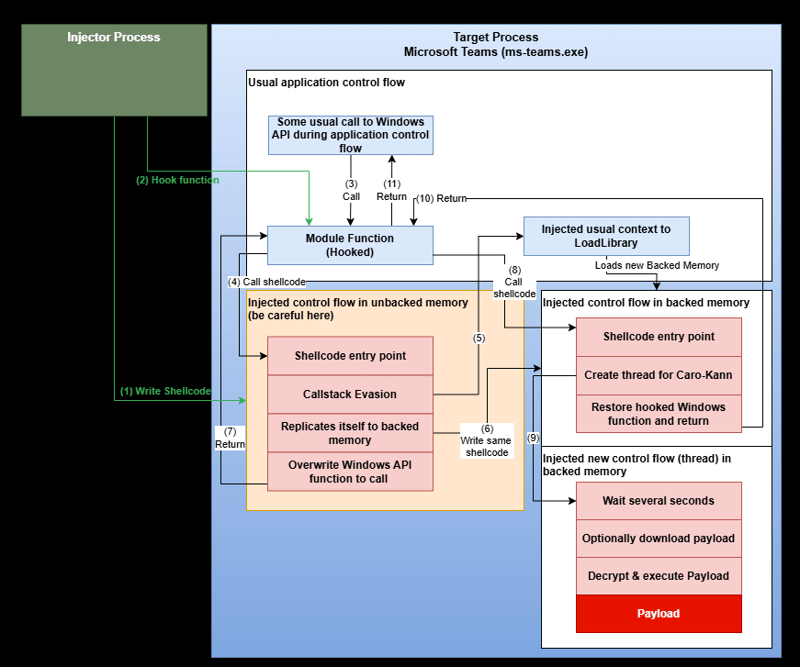
In Threadless Ops II wird Threadless Injection mit mehreren Evasion-Techniken kombiniert, um EDR-Heuristiken zu umgehen. Mittels Crystal Palace wird Tradecraft ...
Warum NTLMv1 unsicher ist und zwei der häufigsten Angriffsvektoren: Brute-Force-Angriffe (insbesondere Rainbow-Table-Angriffe) und Relaying-Angriffe.
Die Analyse der kürzlich aufgetretenen npm Supply Chain Attack zeigt, was die Angreifer erreichen wollten und wieso diese Angriffe verheerend sein können.
Process Injection stellt eine wichtige Methode im Red Teaming dar und wird für verschiedene strategische Ziele eingesetzt.