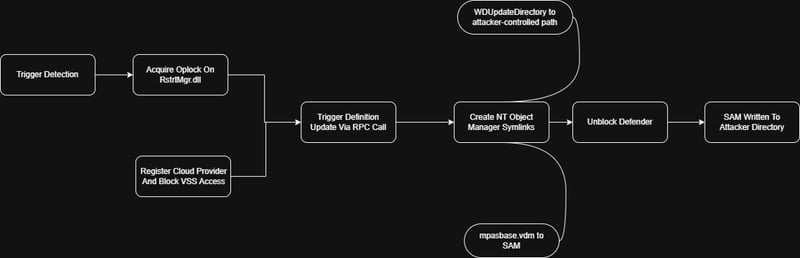
BlueHammer und RedSun analysiert
Im Beitrag werden zwei aktuelle Schwachstellen, BlueHammer und RedSun, genauer betrachtet und erläutert, warum sie so viel Beachtung gefunden haben.
Beiträge von

Als Penetration Tester erkundet Andrei die Systeme unserer Kunden und prüft diese auf Schwachstellen. Während seines Studiums an der ETH Zürich konnte er Kenntnisse über sichere Softwareentwicklung sammeln, die er nun in der Praxis verwendet.
Im Beitrag werden zwei aktuelle Schwachstellen, BlueHammer und RedSun, genauer betrachtet und erläutert, warum sie so viel Beachtung gefunden haben.
Warum NTLMv1 unsicher ist und zwei der häufigsten Angriffsvektoren: Brute-Force-Angriffe (insbesondere Rainbow-Table-Angriffe) und Relaying-Angriffe.
Ein Einblick in das rasant wachsende Feld der Prüfung von KI-Anwendungen auf Schwachstellen aus der Sicht eines Penetration Testers.