Der Schlussbericht im PDF-Format enthält einen einleitenden Teil, Executive Summary, Tools und Methoden, Testdetails, positive Aspekte und bestandene Anforderungen, Risiken und Massnahmen mit detaillierter Beschreibung, Kategorisierung und Priorisierung.
Services
System Audit
Eine IT-Infrastruktur besteht aus unterschiedlichen Systemen und die Sicherheit der einzelnen Systeme hat grossen Einfluss auf die Gesamtsicherheit. Ein Angriff wird typischerweise über verschiedene Systeme wie Workstations oder Clients, Datenbanken und Server ablaufen. Die lokale Sicherheit jedes dieser Systeme kann dabei die Möglichkeiten des Angreifers massiv einschränken und im Idealfall das Weiterverbreiten unterbinden. In einem System Audit werden diese Systeme auf deren Sicherheit und Härtungsmassnahmen geprüft. Eine gut gehärtete Workstation oder Server kann dabei einen Angriff schon im Keim ersticken lassen.
Bei dem untersuchten System kann es sich um einen Windows Client oder Server, Unix Client oder Server, oder aber auch um einen virtuellen Desktop handeln. Die Systeme werden unter Berücksichtigung des CIS-Benchmarks geprüft, wobei ein spezieller Fokus gesetzt werden kann, zum Beispiel auf Privilege Escalation oder Angreifen von anderen Benutzern. Auch Firewalls, IAMs etc. können anhand ihrer Konfiguration auf mögliche Schwachstellen untersucht werden.
Ein System Audit empfiehlt sich, wenn Sie eine dieser Fragen nicht sicher beantworten können
Falls folgende Fragen in Ihrem Unternehmen noch offen sind, empfiehlt sich ein System Audit:
- Sind unsere normalen Benutzerlaptops ausreichend gegen Angriffe gehärtet?
- Wurde bei der Konfiguration unserer Firewalls unser Netzwerkzonenkonzept korrekt implementiert?
- Was kann ein Angreifer aus unserem virtuellen Desktop heraus alles machen?
- Sind unsere Administratoren auf unseren Privileged Access Workstations gefährdet?
Ablauf
-
Scoping
Ziel und Umfang
Sinn des Scoping-Meetings ist es, die Ziele des System Audits zu definieren und genügend Wissen über die zu testenden Systeme zu transferieren, damit auf deren Basis dann die Offerte erstellt werden kann. Die Fragen drehen sich dabei meistens um den Einsatzzweck des Systems, unterschiedliche Benutzer und Rollen, Testtiefe und Testszenarien.
-
Offerte
Agreement
Auf Basis des Scoping-Meetings wird die Offerte erstellt. Nebst den Zielen, Methoden, Preis und Rahmenbedingungen enthält diese auch einen Durchführungsvorschlag. Dabei ist selbstverständlich nichts in Stein gemeisselt und die Offerte wird gerne den Bedürfnissen angepasst. Verrechnet wird grundsätzlich immer nach tatsächlichem Aufwand.
-
Kick-Off
Übersicht System
In einem Meeting wird zusammen mit den verantwortlichen Personen ein Überblick über das zu testende System erarbeitet. Hier werden Fragen über den Zugriff, unterschiedliche Benutzer usw. geklärt.
-
Zugriff
Testgerät
Für den System Audit wird Zugriff auf das System benötigt. Dies kann ein Arbeitsnotebook sein oder Zugriff auf einen Server über einen Remote-Access. Hier empfiehlt es sich, das Setting möglichst nahe am regulären Setup von Mitarbeitenden zu halten und wie ein Angreifer Zugriff aufs System erlangen könnte, beispielsweise über ein C2.
-
Test
Durchführung
Auf dem System werden mit denselben Tools und Methoden, wie diese auch von einem realen Angreifer eingesetzt werden, nach möglichen Schwachstellen, Fehlkonfigurationen oder fehlenden Härtungsmassnahmen gesucht.
-
Report
Bericht verfassen
Die Resultate werden zusammengefasst und ausgewertet. Für alle Risiken werden Massnahmen vorgeschlagen und deren Priorität festgehalten. Der Bericht enthält auch Informationen über die eingesetzten Tools und Methoden, so dass diese in Zukunft auch selbst eingesetzt werden könnten.
-
Abschluss
Schlussbesprechung
In einem Abschlussmeeting wird sichergestellt, dass die Resultate und Massnahmen aus dem Test verstanden und umgesetzt werden können. Da Fragen meistens erst bei der Behebung auftauchen, sind wir selbstverständlich für weitere Rückfragen stets erreichbar und geben gerne Auskunft.
Deliverables
Sämtliche Resultate werden in einem Schlussbericht (PDF, Excel und JSON) übermittelt und über die Plattform Mesher zur Verfügung gestellt. Hier beginnt die eigentliche Arbeit. Die Cybersicherheit kann nur erhöht werden, sofern auch Massnahmen umgesetzt werden. Deshalb ist es uns ein zentrales Anliegen, dass die Erkenntnisse aus dem Tests am richtigen Ort im richtigen Format ankommen und Medienbrüche eliminiert werden.
EXCEL
Das Excel enthält sämtliche Risiken und Massnahmen mit detaillierter Beschreibung, Kategorisierung und Priorisierung. Dank dem bearbeitbaren Format eignet sich diese Liste für die Weiterverarbeitung der Resultate und es können einfach weitere Informationen hinzugefügt werden.
JSON
Die JSON-Datei enthält sämtliche Risiken und Massnahmen mit detaillierter Beschreibung, Kategorisierung und Priorisierung. Das JSON-Format ist das gängigste Format für die automatisierte Weiterverarbeitung von Informationen und kann häufig mit wenig Aufwand in die bestehenden Tools eingefüttert werden.
Report
Kategorisierung
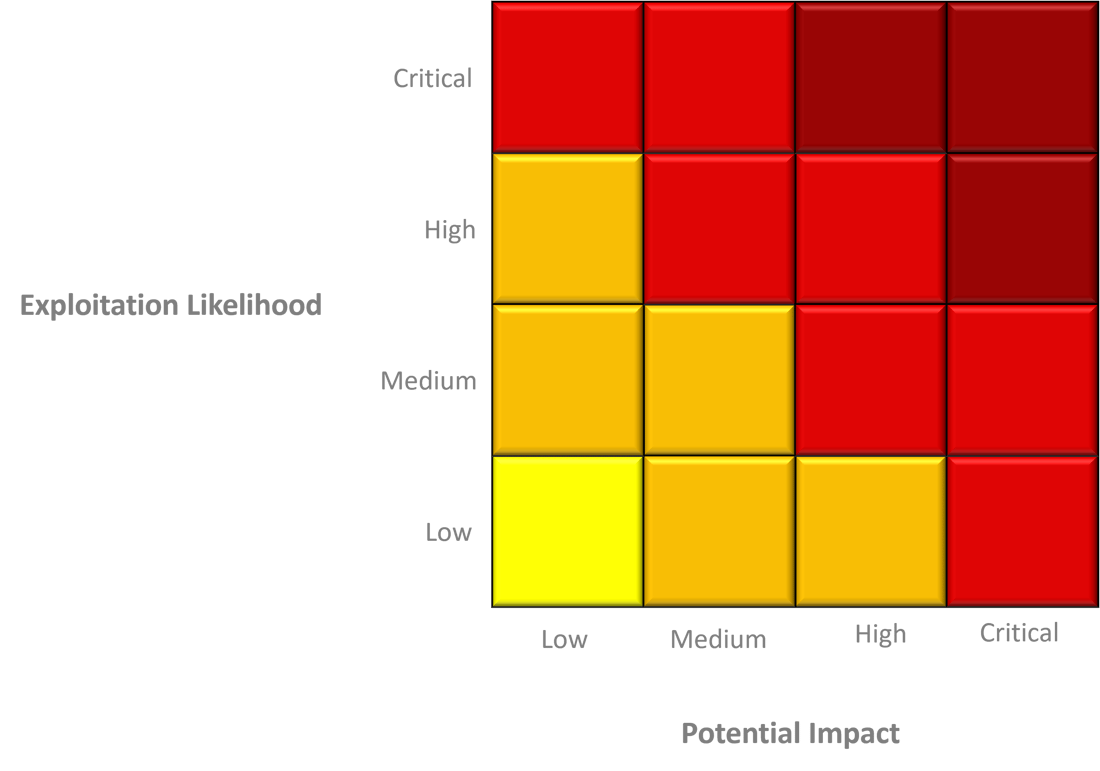
Alle Findings werden von uns gemäss ihrer Eintrittswahrscheinlichkeit und Auswirkung kategorisiert. Nach Bedarf kann auch für jede Schwachstelle zusätzlich der CVSS Score berechnet werden.
Executive Summary
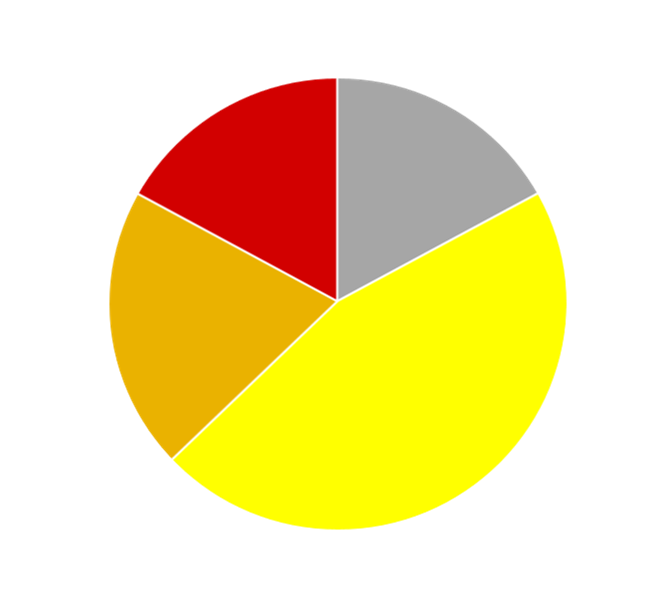
Jeder Bericht enthält eine Executive Summary, in welchem die Resultate und empfohlenen Massnahmen auf einer Seite zusammengefasst sind und in Diagrammen veranschaulicht werden.
Wie sicher sind Ihre Systeme wirklich?
Erzählen Sie uns von Ihrem Vorhaben. Wir melden uns mit einem unverbindlichen Angebot.