
In diesem Webinar gibt Andy Staub von avantguard cyber security einen praxisnahen Überblick über das Thema Attack Simulation.
Es wird erläutert, was eine Attack Simulation ist, wie sie typischerweise abläuft und weshalb sie sich von klassischen Tests unterscheidet. Die Teilnehmenden erhalten sowohl eine verständliche Einführung als auch einen kurzen technischen Einblick in Methoden und Vorgehensweisen, wie sie von realen Angreifern eingesetzt werden.
Anhand eines konkreten Beispiels wird aufgezeigt, wie Schwachstellen identifiziert werden können, die wir in Kundenumgebungen regelmässig antreffen und die bereits mehrfach zu kritischen Findings geführt haben. Ergänzend wird in einer kurzen Demo ein Einblick in die praktische Umsetzung gegeben.
Das Webinar richtet sich an alle, die ein besseres Verständnis für Attack Simulations gewinnen möchten oder erfahren wollen, wie Angreifer bei einem Angriff auf ein Unternehmen vorgehen.
Research
Ähnliche Beiträge
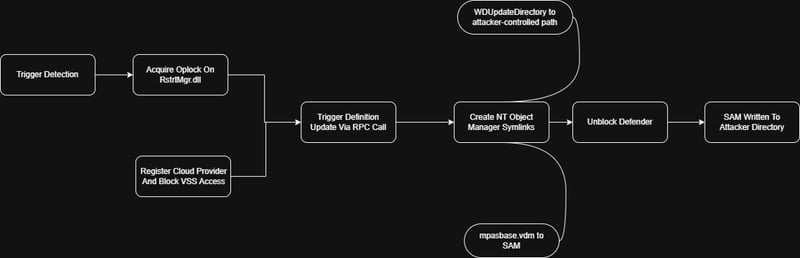
BlueHammer und RedSun analysiert
Im Beitrag werden zwei aktuelle Schwachstellen, BlueHammer und RedSun, genauer betrachtet und erläutert, warum sie so viel Beachtung gefunden haben.
Klartext im Speicher: Neubewertung der Passwortsicherheit im Browser
Dieser Blog‑Beitrag zeigt, wie Browser Passwörter im Arbeitsspeicher exponieren und wie diese ausgelesen werden können.
Erfahrungsbericht: KI-gestützte BOF-Entwicklung im Red-Team
Dieser Erfahrungsbericht zeigt, wie künstliche Intelligenz in der offensiven Cybersicherheit genutzt werden kann, um ein aktuelles LSASS-Dumping-Tool in ein Beacon Object File ...